Por Renato Mapelli — publicado originalmente no LinkedIn em 5 de outubro de 2026. Ler o artigo original.
Quando falamos em segurança da informação dentro de pequenas e médias empresas, é muito comum que o primeiro pensamento seja investir em um firewall robusto, com recursos avançados, licenciamento elevado e capacidade suficiente para atender dezenas ou centenas de usuários.
Soluções como FortiGate e outros firewalls corporativos certamente possuem recursos importantes e podem ser excelentes escolhas dependendo do cenário. Porém, existe uma questão que muitas empresas acabam deixando de lado:
Será que toda a segurança do ambiente precisa estar concentrada no firewall?
Em muitos casos, não.
Para pequenas e médias empresas, uma arquitetura de segurança bem planejada pode distribuir responsabilidades entre diferentes camadas, permitindo utilizar equipamentos mais simples sem necessariamente abrir mão de recursos importantes de proteção.
Firewall não precisa fazer tudo sozinho
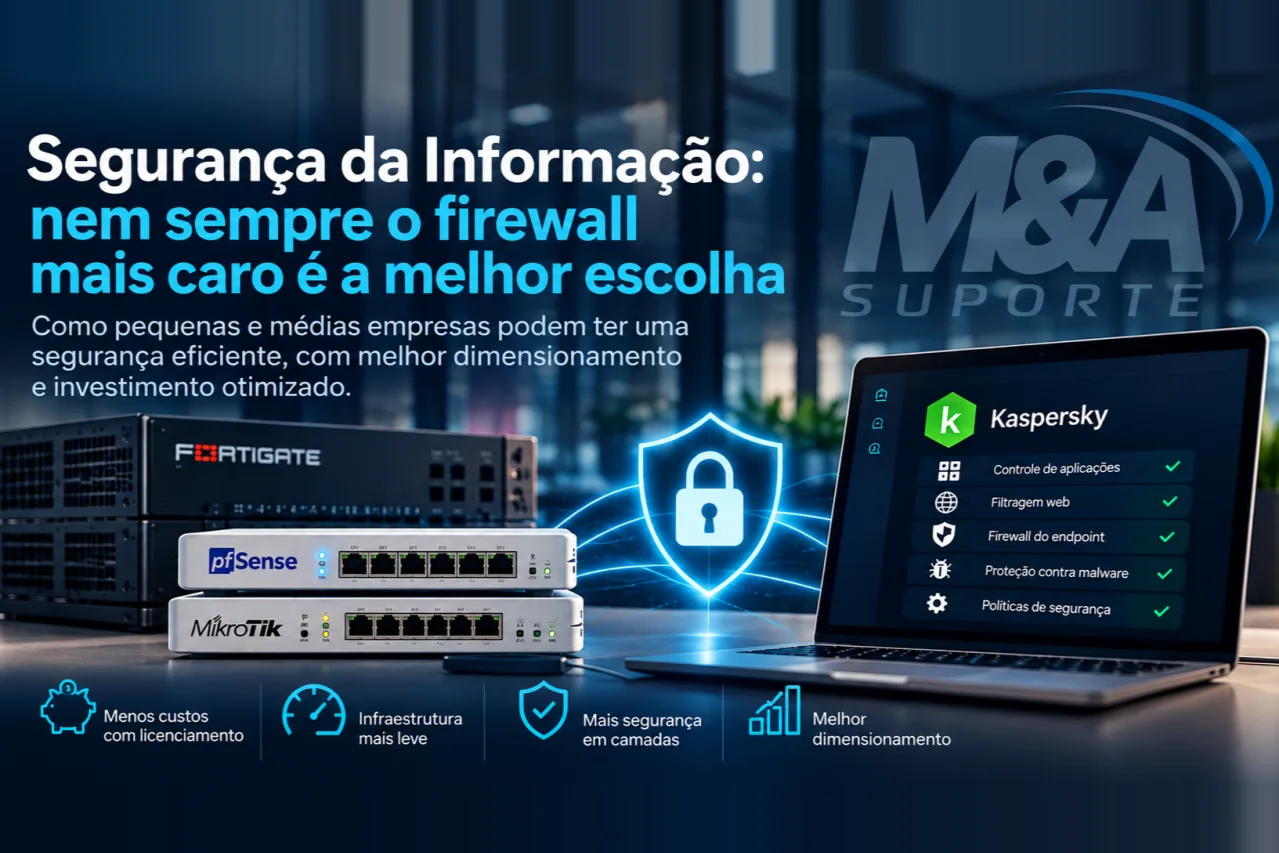
Uma das possibilidades é utilizar soluções como pfSense ou MikroTik, associadas a mecanismos de IDS/IPS e políticas de segurança nos endpoints.
O pfSense, por exemplo, permite implementar uma estrutura de firewall bastante eficiente e, dependendo do projeto, integrar recursos adicionais de detecção e prevenção de intrusão.
A grande questão está em entender que o firewall não precisa ser responsável por absolutamente todas as decisões de segurança da empresa.
Quando concentramos nele funções como firewall, filtragem web, bloqueio de aplicações, inspeção de tráfego, controle de conteúdo e outras políticas, o equipamento passa a assumir uma carga cada vez maior.
E quanto maior essa concentração, maior também pode ser a necessidade de processamento, memória, capacidade de inspeção e, em soluções comerciais, licenciamento.
E onde entram os endpoints?
É justamente nesse ponto que a segurança dos endpoints pode contribuir.
Soluções de proteção de endpoint, como o Kaspersky e outras plataformas de segurança, permitem aplicar políticas diretamente nos computadores dos usuários.
É possível, dependendo da solução e da licença contratada, trabalhar com recursos como:
- controle de aplicações;
- filtragem de conteúdo e navegação;
- bloqueio de comportamentos suspeitos;
- controle de portas e dispositivos;
- políticas de firewall local;
- proteção contra malware;
- detecção de atividades maliciosas.
Nesse modelo, determinadas decisões de segurança são tomadas diretamente no endpoint, utilizando os recursos computacionais daquela máquina.
Isso não significa eliminar o firewall.
Significa distribuir as responsabilidades.
O firewall continua responsável por controlar e proteger o perímetro da rede, segmentar ambientes, controlar rotas, conexões e políticas de acesso. Já o endpoint passa a atuar como uma segunda camada de proteção, aplicando políticas diretamente no equipamento do usuário.
Uma arquitetura mais equilibrada
Imagine uma empresa com 50, 100 ou 200 usuários.
Em vez de exigir que um único equipamento seja responsável por toda a inspeção e por todas as políticas de segurança, podemos construir uma arquitetura em camadas:
Internet → Firewall/Roteador → Rede → Endpoint
No firewall, podemos concentrar funções como:
- controle de acesso;
- NAT;
- VPN;
- segmentação de rede;
- regras de entrada e saída;
- IDS/IPS;
- controle de tráfego;
- políticas de segurança perimetral.
Nos endpoints, podemos trabalhar com:
- antivírus/EDR;
- firewall local;
- controle de aplicações;
- políticas de navegação;
- bloqueio de comportamentos suspeitos;
- proteção contra malware e ransomware.
O resultado é uma arquitetura em que cada camada exerce uma função específica.
Na prática: dimensionar antes de investir
É justamente nesse ponto que entra uma parte importante da minha atuação profissional.
Quando inicio o atendimento de um novo cliente, uma das primeiras coisas que procuro entender é como a infraestrutura foi dimensionada e, principalmente, se ela realmente está adequada às necessidades daquele ambiente.
Em algumas situações, encontro ambientes superdimensionados, com equipamentos e recursos contratados além do necessário, enquanto outras camadas de segurança poderiam ser melhor aproveitadas.
É nesse momento que pequenos ajustes podem fazer uma grande diferença.
Em vez de simplesmente recomendar a substituição de um equipamento ou a contratação de uma solução mais cara, procuro avaliar como os recursos existentes podem ser utilizados de maneira mais eficiente.
Isso pode envolver uma melhor configuração do firewall, criação de políticas mais adequadas, isolamento do perímetro, segmentação da rede, utilização de IDS/IPS e aplicação de políticas de segurança diretamente nos endpoints.
O objetivo não é simplesmente reduzir custos.
É dimensionar corretamente a infraestrutura e utilizar melhor aquilo que a empresa já possui.
Na prática, essa abordagem pode proporcionar uma boa camada de proteção sem exigir investimentos desnecessários em equipamentos extremamente robustos ou licenças que não serão plenamente aproveitadas.
Segurança também é questão de custo
Para uma pequena ou média empresa, investir em segurança não significa necessariamente adquirir o equipamento mais sofisticado do mercado.
O mais importante é avaliar o risco, o número de usuários, o volume de tráfego, os serviços utilizados, o nível de exposição e a capacidade de administração do ambiente.
Em alguns cenários, um firewall de código aberto ou uma solução de menor custo, combinado com uma boa solução de endpoint e políticas bem definidas, podem oferecer uma relação custo-benefício muito interessante.
Isso também pode reduzir a necessidade de adquirir um appliance extremamente dimensionado apenas porque ele precisa executar todas as funções de segurança simultaneamente.
E os ataques?
Existe ainda outro ponto importante.
Equipamentos expostos à internet são constantemente submetidos a tentativas automatizadas de exploração, varreduras, ataques de força bruta e diferentes tipos de tráfego malicioso.
Bots e ferramentas automatizadas podem gerar grandes volumes de conexões e requisições.
Uma arquitetura bem configurada, com firewall, IDS/IPS, políticas de bloqueio e proteção nos endpoints, pode ajudar a reduzir o impacto dessas ameaças.
É importante deixar claro que IDS/IPS não substitui um firewall corporativo, assim como um antivírus ou EDR não substitui a segurança de perímetro.
A proposta é justamente o contrário:
utilizar várias camadas para que nenhuma delas precise fazer tudo sozinha.
O objetivo não é gastar menos. É gastar melhor.
Essa talvez seja a principal reflexão para pequenas e médias empresas.
Não se trata de dizer que FortiGate, Palo Alto, Sophos ou outras soluções corporativas são desnecessárias.
Elas têm seu espaço e são extremamente importantes em ambientes que realmente precisam de seus recursos, desempenho, suporte e capacidades avançadas.
A questão é entender se a empresa realmente precisa de toda essa capacidade naquele momento.
Uma empresa com 50 usuários pode não precisar de uma arquitetura extremamente complexa para alcançar um bom nível de proteção.
Com planejamento, políticas adequadas, firewall bem configurado, IDS/IPS e proteção eficiente nos endpoints, é possível construir uma arquitetura de segurança consistente sem transformar o investimento em segurança em um custo inviável.
No final, segurança da informação não deve ser definida pelo preço do equipamento, mas pela qualidade da arquitetura.
O melhor firewall não é necessariamente o mais caro.
É aquele que está corretamente dimensionado para o ambiente, configurado de acordo com os riscos e integrado às demais camadas de proteção.
Segurança não é um equipamento. Segurança é arquitetura.